En mindre dansk softwarevirksomhed på Fyn, der markedsfører sig på “topsikret databeskyttelse”, er centrum for Danmarkshistoriens største læk af danskernes CPR-numre og adresser.
Det kan DR Nyheder nu afdække.
På sin hjemmeside, som står som "under ombygning", beskrev virksomheden tidligere nærmest profetisk, hvad der kan ske, hvis en kundes datasikkerhed ikke er høj.
- [..] Det kan føre til ringere beslutningsgrundlag, brud på datasikkerhed, datalæk og ubevidst overtrædelse af GDPR, markedsføringsloven og datatilsynets retningslinjer, lyder det.
Virksomheden deler adresse og ejerkreds med en større virksomhed.
Virksomheden har haft en legal adgang til CPR-registeret, som er blevet kompromitteret.
DR har siden torsdag formiddag forsøgt at få fat i virksomheden telefonisk. Det er ikke lykkedes.
DR arbejder fortsat på en kommentar fra virksomheden og navngiver af den grund på nuværende tidspunkt ikke virksomheden.
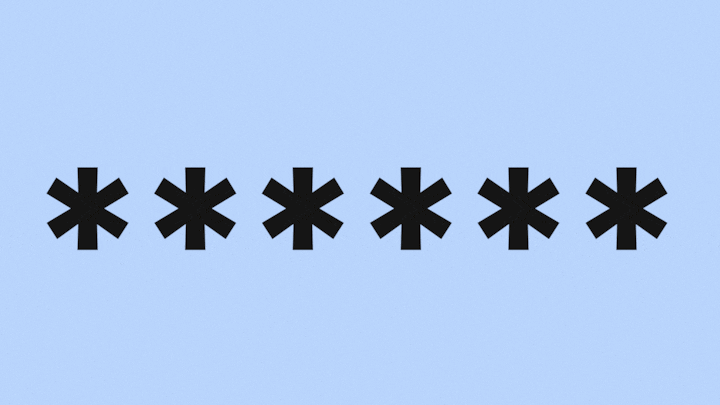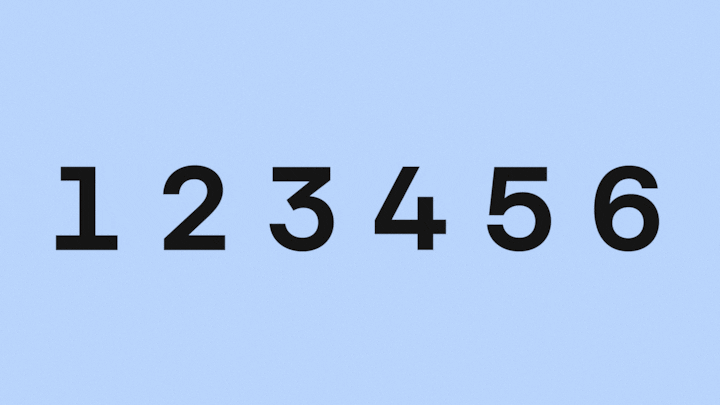
123456
DR's research viser, at et af de passwords, som virksomheden har benyttet sig af, er blevet hacket og har ligget tilgængeligt i et datalæk.
Koden var simpel og nem at gennemskue:
"123456".
DR har ikke kunnet få oplyst, om det er netop denne adgang, der er blevet misbrugt, men oplysninger stemmer overens med, hvad en anonym påstået hacker har fortalt til Politiken om, hvordan angrebet er udført.
DR har ikke kendskab til hverken hackerens identitet, nationalitet eller eventuelt tilhørsforhold.
Politiken skriver, at den påståede hacker har kommunikeret med Politikens journalister på engelsk.
Politiken har set dokumentation for de næsten 8,8 millioner CPR-numre, der er trukket ud af systemet.
Politiken skriver ikke, hvad mediet vil gøre med den data, eller hvordan de behandles.
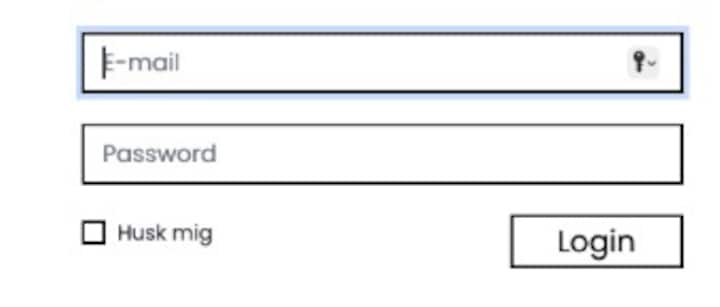
Fandt login-side
DR har fundet denne login-side, som kan have været udgangspunktet for hackerens indgang til virksomhedens CPR-adgang.
Virksomhedens navn er skåret ud:
Noget tyder på, at virksomheden har været kompromitteret i en længere periode.
Billedet her stammer fra et datalæk fra 2025, hvori en mulig medarbejders mailadresse og adgangskode fremgår. Dog delvist udfyldt af stjerner, da der skal købes adgang til den fulde adgangskode.
Det har DR ikke gjort.
DR har dog i et andet datalæk set hele adgangskoden.
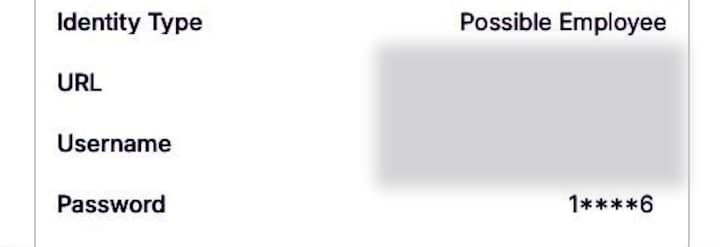
DR har sløret URL'en og brugernavnet.
Regning stak af
I en aktindsigt af anmeldelsen fra CPR-kontoret til Datatilsynet den 3. oktober, som DR har fået, fremgår det, at virksomhedens adgang blev blokeret dagen forinden.
Det fremgår også, at datatyveriet fandt sted i en periode fra den 10. til den 20. september, og at det var CPR-kontorets medarbejder, der opdagede en usædvanlig høj faktura til den fynske virksomhed og derefter slog alarm.
- CPR-Administrationen har sat et fast faktureringscheck, der kontrollerer, om der er unormale forbrugsmønstre på CPR-services med henblik på imødegåelse af kompromitteringer hos CPR's kunder.
- Yderligere initiativer overvejes som følge af hændelsen, lyder det i anmeldelsen.
I sidste ende er det myndighederne, der har ansvaret for, at virksomheder med adgang til CPR-registeret lever op til et tilstrækkeligt sikkerhedsniveau.
Det er National enhed for Særlig Kriminalitet, der efterforsker sagen.
NSK har ikke nogen kommentar til DR's historie.
Der er på nuværende tidspunkt ingen sigtede i sagen.